Sicherheitsupdate 21.10.2026
Ich darf mich selbst zitieren: „Das Internet ist tot, die Leute wissen es nur noch nicht.“
Meine Webseite ist nach einem kritischen Sicherheitsupdate wieder online.
Heute, 21.10.2026, wurde eine kritische Lücke in php bekannt, die 80% aller Webserver bedroht und für alle Versionen der letzten 20 Jahre gilt.
Wer weiss, ob nicht in diesen 20 Jahren schon irgendwer die Lücke aktiv ausgenutzt hat.
Und es gibt viele solcher Lücken, sie wurden nur noch nicht von den „Guten“ entdeckt.
Deswegen: Jedes Gerät, das am Internet hängt, kann direkt als gehackt betrachtet werden.
Denn das Gegenteil kann niemand beweisen!
Eine Lücke in php bedroht aktuell fast das gesamte Web.
Geschätzt 80% aller Webseiten verwendet das php-System
Und genau darin wurde eine kritische Lücke gefunden.
Betroffen sind alle Versionen der letzten 20 Jahre.
Angreifer können das System übernehmen und üblen Schaden anrichten.
Auf meiner Webseite mit www.bastel-bastel.de gibt es zwar keine wichtigen Daten und auf www.ingersheimwetter.de nix, ausser dem Wetter, aber man weiss ja, was für Idioten auf der Welt unterwegs sind.
Den Server zerstören. Dinge kaputt machen, Daten löschen, oder meine Webseite als Virenschleuder mißbrauchen. Das wäre auch doof.
Also habe ich das Problem analysiert und versucht, das System abzudichten.
Hoffe, das Pflaster hält auf dem Sieb aus Computersoftware…
Ich schimpfe zwar immer über den fahrlässigen Umgang vieler Internetteilnehmer und manches ist schon wirklich extrem hahnebüchen, aber ganz ehrlich – ich kann nicht ausschliessen, dass ich nicht morgen selbst der nächste bin.
Wer meint, er wäre absolut sicher, der lügt!
Es kann jeden treffen – ausnahmslos!
Was war passiert?
Eine globale Sicherheitslücke in php wurde gefundenn.
PHP wird bei einem Großteil aller Webseiten weltweit verwendet.
Neben meiner mickrigen Bastel-Webseite auch auf vielen richtig großen Systemen.
Es ist eine offizielle Notfallsituation, denn dank KI lassen sich solche Schwachstellen nach der Entdeckung innerhalb von Stunden von Kriminellen ausnutzen.
Natürlich auch von staatlichen Hackern, wir befinden uns längst im Cyber-Krieg.
Mit den Schwachstellen CVE-2026-109618 und CVE-2026-109619 können Kriminelle auf einfachste Weise aus der Ferne Schadcode auf den Servern einschleusen und eigenen Code ausführen. Die Übernahme des kompletten Rechners ist möglich.
Das fiese daran: Man kann von diesem einen Server bei vielen Firmen und Behörden weiter ins interne Netz gelangen.
Die Hacker müssen nicht gleich alles platt machen. Einfach mal ein paar Hintertüren installieren und dann genüsslich irgendwann schauen, ob sich was lohnenswertes abgreifen lässt.
Da werden wir noch viel Spionage, Spass und Spiel erleben.
Das Internet in seiner aktuellen Form ist ziemlich kaputt!
Professionelle Akteure wären ja doof, wenn sie in der aktuellen Sensibilisierungslage gleich voll zugreifen.
Ein paar Zugänge hinterlegen und später in Ruhe abräumen.
Niemand weiß, welches Ausmaß das noch geben kann.
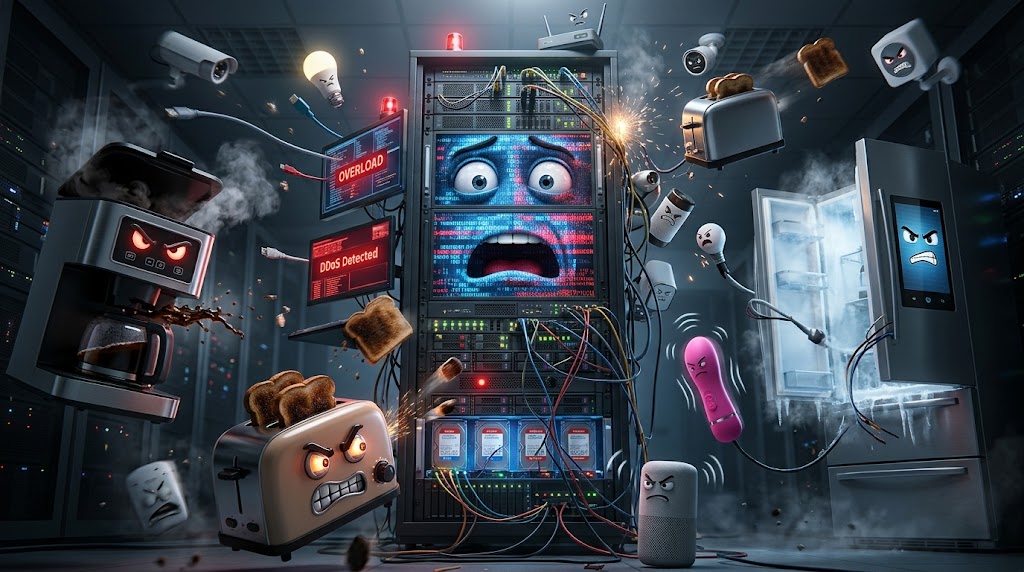
[Das Bild entbehrt nicht einer gewissen Ironie: Ich habe KI verwendet, um die Gefahr durch IT zu visualisieren]
Übrigens: php wird auch auf vielen Geräten eingesetzt, bei denen man es nicht unbedingt erwartet.
Bedienoberflächen auf Web-Backends, Routern und vielen anderen Geräten, die niemals ein Update bekommen werden, sind unter Umständen betroffen.
Selbst wenn sie nicht direkt im Internet hängen, können sie doch indirekt ausgenutzt werden.
Dein Handy hängt direkt im Netz und gleichzeitig im lokalen WLAN.
Irgendein ungepatches Loch in Deinem Smartphone, eine verseuchte Webseite oder App und schon öffnet sich für den Angreifer ein Weg für die Suche nach „smarten“ Geräten in Deinem Netz.
Vielleicht wollen sie nicht direkt Deinen Router, Deine intelligente Waage, oder Dein Sextoy mit Websteuerung übernehmen, aber wer möglichst vieler Geräte im Zugriff hat, kann damit große Server in die Knie zwingen.
Lasse tausende Kaffeemaschinen, Vibratoren, Backöfen und was auch immer heutzutage einen Internetanschluss hat, gleichzeitig auf EINEN Server einer Firma zugreifen!
Das zwingt fast jede Firma in die Knie. Diese Angriffe nennt man DDOS (es gibt noch andere Möglichkeiten).
Was habe ich gemacht?

[Foto: Redundanz: Wenn Du eine Tasse umwirfst, hast Du noch die 2.]
Erst mal den Webserver vom Internet getrennt.
Eine aktuelle Sicherung gemacht.
Die alten Sicherungen zur Seite gelegt. Die sind normalerweise OFFLINE, d.h. keine Verbindung zum PC, aber nochmal eine Sichtprüfung ist immer besser. Natürlich NICHT angeschlossen, solange man nichts genaues weiß. Das System könnte ja schon komprimittiert sein.
Nachrichten und Entwicklung des Problems verfolgt.
Schon spannend, was da heute alles abging.
Als die Updates raus waren, gleich alles aktualisiert.
Dazu dann auch gleich von php 8.3.x auf 8.5.x aktualisiert, also den neuesten stabilen Zweig genommen.
Nebenbei auch noch einiges andere überarbeitet und überprüft.
Der Server sollte jetzt hoffentlich recht aktuell laufen.
Ob er sicher ist? Vermutlich nicht.
Sobald man ein Gerät ans Internet anschliesst, kann man es als komprimmitiert betrachten!
Übrigens – Handy sind dauerhaft und immer online!
Zufall?
Gestern waren wohl Teile der Google Cloud offline, davon abhängig auch viele Firmen.
Angeblich war es ein Problem der Stromversorgung in einem Rechenzentrum in Londn.
Ernsthaftt?
Keine Redundanz der Stromversorgung?
Keine Redundanz in den Diensten?
Cloud ist sicher, haben sie gesagt -> BULLSHIT!
Die ING Diba war gestern (20.10.2026) auch den halben Tag nicht erreichbar – kein Internetbanking möglich!
Angeblich lag das nicht an Google, war irgendwas anderes.
Mehr muss der gemeine Mensch nicht wissen, das würde ihn nur verwirren.
Internet-KRIEG!
Im Internet herrscht schon lange Krieg!
Es wird immer auf die Russen gezeigt.
Chinesen, US-Amerikaner und andere Staaten, privat-kriminielle und wer auch immer – im Internet gibt es viel zu holen. Nur Deutschland behauptet, man wäre anständig und würde da nicht mitmachen.
Gut, das kann man sogar glauben. Das wäre allerdings naiv und doof.
Ich warte schon lange auf den großen Knall – eine Bank, deren IT unwiderbringlich in Rauch aufgeht, Ausfälle in kritischer Infrastruktur. Heiz- oder Stromkraftwerke.
Neben den Firmen, Städten und Gemeinden, über die alle lachen, weil es sie gerade erwischt hat, wird es irgendwann mal einen Einschlag geben, der uns allen so richtig weh tut!
Lustig finde ich das überhaupt nicht, aber spannend ist es allemal.
Bleibt wachsam und lasst Euch nicht unterkriegen!
Bei meiner Konfirmation 1984 hat mich ein Onkel gefragt, was ich mal werden will.
Meine Antwort: Informatiker!
Darauf hat er mich mit der Aussage geschockt, Computer wären Teufelszeug!
Heute, wenn ich darüber nachdenke, bin ich mir nicht mehr so ganz sicher, ob er nicht Recht hatte.
Die Wahrscheinlichkeit, dass wir uns in einem Weltkrieg mit Raketen ausrotten, ist mittlerweile nicht mehr unbedingt die Gefahr Nummer 1.
Der Untergang der Menschheit durch den merkbefreiten Umgang mit IT-Technik, scheint mir mittlerweile ähnlich wahrscheinlich.
Egal, ob Verblödung durch (a)soziale Medien, oder eine KI, die uns ausrottet – so ganz unwahrscheinlich ist das mittlerweile nicht mehr.
Sorge machen mir nicht die Lücken, die gefunden wurden, sondern die, die noch verborgen sind.